Bieżące monitorowanie klienta w praktyce biura rachunkowego
Bieżące monitorowanie to obowiązek, który trwa przez całą współpracę z klientem. Wyjaśniamy, czym różni się od identyfikacji beneficjenta rzeczywistego, co mówi o tym wyrok NSA z 10 września 2026 r., jak ułożyć monitorowanie w biurze krok po kroku i dlaczego warto je zautomatyzować.
Biuro rachunkowe identyfikuje beneficjenta rzeczywistego klienta przy nawiązaniu współpracy. Potem klient zmienia wspólników, zarząd, siedzibę albo profil działalności, a nie zawsze informuje o tym biuro. Bieżące monitorowanie ma sprawić, że dane w kartotece klienta nadążają za rzeczywistością, a biuro potrafi wykazać, kiedy i jak na zmianę zareagowało.
Temat wraca przy okazji wyroku Naczelnego Sądu Administracyjnego z 10 września 2026 r. (II GSK 1244/23). Jego skrót, że „obowiązek identyfikacji beneficjenta nie jest ciągły”, łatwo odczytać szerzej, niż pozwala na to uzasadnienie. Dlatego zaczynamy od tego, co sąd naprawdę orzekł, a potem przechodzimy do praktyki.
Co orzekł NSA w sprawie II GSK 1244/23?
Sprawa dotyczyła kary 1,2 mln zł, którą Komisja Nadzoru Finansowego nałożyła na bank za nieprawidłowości w identyfikacji i weryfikacji beneficjentów rzeczywistych. KNF przypisała bankowi naruszenia wobec 31 klientów z próby 220 zbadanych w kontroli z lipca i sierpnia 2018 r. Wojewódzki Sąd Administracyjny w Warszawie oddalił skargę banku. NSA uchylił ten wyrok oraz decyzję KNF z 26 sierpnia 2022 r., wydaną po ponownym rozpatrzeniu sprawy, i sprawa wraca do Komisji.
Najważniejsze tezy uzasadnienia:
- Obowiązek identyfikacji beneficjenta rzeczywistego i weryfikacji jego tożsamości powstaje w momentach wskazanych w ustawie, co do zasady przy nawiązaniu stosunków gospodarczych. Samo trwanie relacji z klientem nie zmienia pierwotnego zaniechania w naruszenie ciągłe.
- Dla każdego klienta trzeba osobno ustalić, kiedy obowiązek powstał. Od tej daty zależy, którą ustawę stosować (obecną czy poprzednią, łagodniejszą co do maksymalnej kary) i czy możliwość nałożenia kary się przedawniła. Przedawnienie biegnie od dnia zaniechania, a nie od zakończenia kontroli, w której naruszenie wykryto.
- KNF nie mogła odrzucić dokumentów banku tylko dlatego, że zostały złożone późno. Powinna zbadać, kiedy faktycznie powstały. NSA nie uznał ich jednak automatycznie za wiarygodne.
- W dwóch kwestiach NSA przyznał rację KNF: dopuszczalne jest odnoszenie liczby naruszeń do zbadanej próby klientów, a niewykonanie zaleceń pokontrolnych można uwzględnić przy wymiarze kary.
Bank nie został więc ostatecznie zwolniony z odpowiedzialności. KNF ma ponownie ustalić zakres naruszeń i ocenić karę.
Czego ten wyrok nie mówi
W tym samym fragmencie uzasadnienia, w którym NSA opisuje identyfikację jako obowiązek punktowy, sąd odróżnia ją od bieżącego monitorowania stosunków gospodarczych. Monitorowanie, jak wskazał NSA, „z natury rozciąga się w czasie”, a jego niedopełnienie może trwać przez cały okres relacji z klientem.
Kwestia przedawnienia ma praktyczne znaczenie. Co do zasady administracyjnej kary pieniężnej nie można nałożyć, jeżeli od dnia naruszenia prawa albo wystąpienia jego skutków upłynęło pięć lat; w konkretnej sprawie trzeba też uwzględnić przepisy o zawieszeniu i przerwaniu tego terminu. W sprawach spoza AML NSA przyjmował, że przy naruszeniach ciągłych termin biegnie dopiero od dnia zaprzestania naruszenia (wyroki z 26 listopada 2021 r., II GSK 2168/21, i z 25 kwietnia 2025 r., II GSK 1777/24). Gdyby konkretne zaniechanie monitorowania zostało uznane za naruszenie ciągłe, biuro, które latami nie aktualizuje danych, nie mogłoby liczyć na to, że dawne zaniedbanie się przedawniło. W kwerendzie w bazach LEX i CBOSA z 13 października 2026 r. nie znaleźliśmy orzeczenia w sprawie AML, które rozstrzygałoby tę kwestię.
Wyrok wnosi do praktyki jeszcze jedną rzecz. Zarówno organ, jak i bank spierali się o daty: kiedy powstał obowiązek wobec konkretnego klienta, kiedy powstały dokumenty, czy istniały w trakcie kontroli. To dobra lekcja dla każdego biura. W sporze z kontrolerem liczy się nie tylko to, czy czynność wykonano, ale też to, czy da się wykazać, kiedy i na jakiej podstawie.
Sytuacje, które warto rozróżnić
Ustawa AML określa, jakie czynności obejmują środki bezpieczeństwa finansowego (art. 34) i kiedy trzeba je stosować (art. 35). W praktyce warto rozdzielić trzy sytuacje, choć mogą się nakładać: zmiana danych wykryta w ramach monitorowania może wymagać ponownej identyfikacji.
| Obowiązek | Kiedy powstaje | Przykład z biura |
|---|---|---|
| Identyfikacja klienta i beneficjenta rzeczywistego oraz weryfikacja ich tożsamości | przy nawiązaniu współpracy, a także m.in. przy podejrzeniu prania pieniędzy albo wątpliwościach co do prawdziwości lub kompletności danych | nowy klient - spółka z o.o. |
| Ponowne zastosowanie środków wobec obecnego klienta | z uwzględnieniem ryzyka, w szczególności gdy zmienił się charakter lub okoliczności współpracy albo dane klienta lub beneficjenta rzeczywistego | zbycie większości udziałów, nowy prezes, zmiana struktury właścicielskiej |
| Bieżące monitorowanie | przez cały czas trwania współpracy | analiza transakcji widocznych w księgach, aktualizacja kartoteki klienta |
Bieżące monitorowanie obejmuje analizę transakcji pod kątem zgodności z wiedzą biura o kliencie i jego ryzyku, w uzasadnionych przypadkach badanie źródła pochodzenia wartości majątkowych oraz zapewnienie, że dokumenty, dane i informacje dotyczące współpracy są na bieżąco aktualizowane. Te obowiązki nie są nowe: obowiązek aktualizacji „na bieżąco” i stosowania środków wobec klientów, z którymi biuro już współpracuje, był w ustawie od jej wejścia w życie w lipcu 2018 r. Od 31 października 2021 r. ustawa wymienia wprost zmianę uprzednio ustalonych danych klienta lub beneficjenta rzeczywistego jako sytuację, w której środki stosuje się ponownie.
Dwa zastrzeżenia, żeby nie przesadzić w drugą stronę:
- „Bieżące” nie znaczy „codziennie od nowa”. Zakres i intensywność środków zależą od ryzyka przypisanego klientowi. W komentarzu do ustawy AML podkreśla się, że obowiązek aktualizacji nie nakazuje ciągłego pozyskiwania nowych informacji o kliencie, tylko przeglądy z częstotliwością zależną od ryzyka i reakcję na zmiany. Klient o niskim ryzyku nie wymaga tych samych działań co klient z wyższym ryzykiem. Jak ustalić poziom ryzyka, opisujemy w artykule Ocena ryzyka klienta - jak to zrobić krok po kroku.
- Brak aktualizacji to nie automatycznie brak identyfikacji. Trzeba ustalić, jakiej czynności zaniechano i kiedy należało ją wykonać. Inna jest sytuacja biura, które nigdy nie ustaliło beneficjenta, a inna biura, które go ustaliło, ale przeoczyło późniejszą zmianę.
Bieżące monitorowanie krok po kroku
1. Rejestr klientów z datami
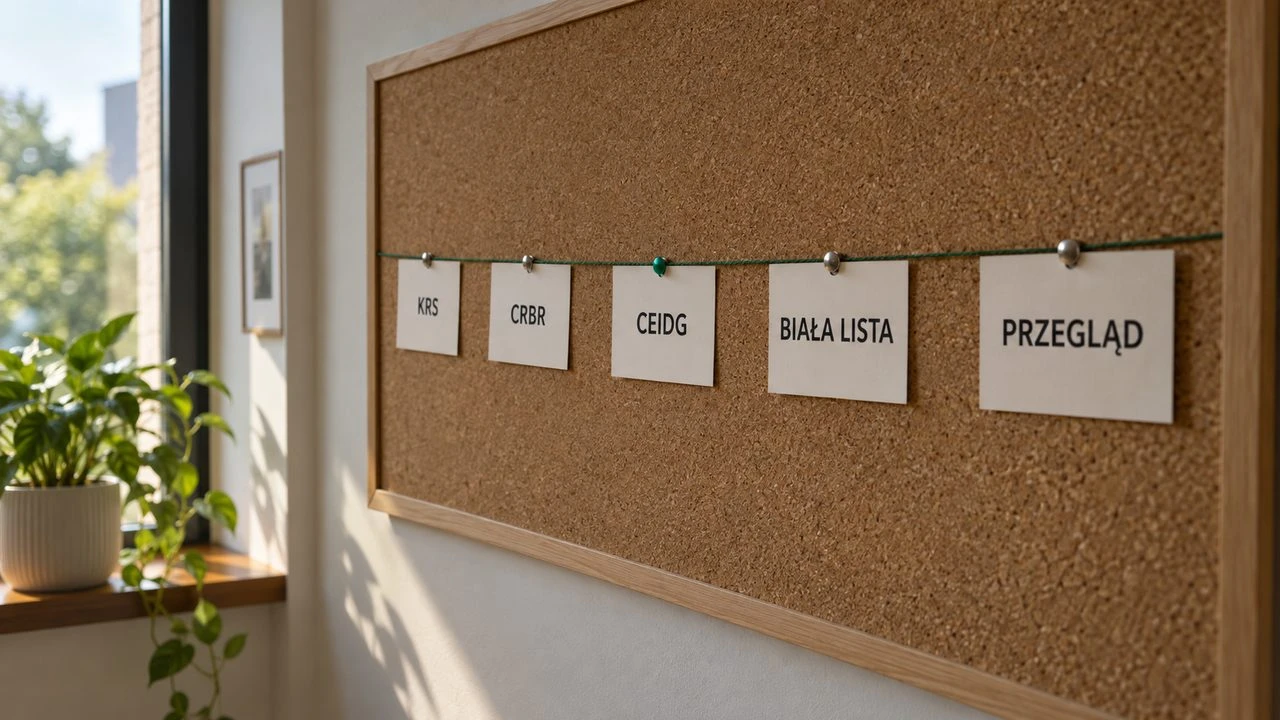
Podstawą jest rejestr, w którym przy każdym kliencie widać: poziom ryzyka, datę ostatniej weryfikacji danych i beneficjenta rzeczywistego, źródło tych danych (KRS, CRBR, dokument, oświadczenie) i termin kolejnego przeglądu. Termin zależy od ryzyka. Od 10 lipca 2027 r. odstęp między aktualizacjami nie może przekroczyć roku dla klientów o podwyższonym ryzyku, wobec których stosuje się wzmożone środki, i pięciu lat dla pozostałych.
2. Zdarzenia, które uruchamiają weryfikację
Kalendarz to za mało. Procedura biura powinna wymieniać zdarzenia, po których dane klienta trzeba sprawdzić bez czekania na termin przeglądu, na przykład:
- zmiana wspólników, akcjonariuszy lub zarządu,
- zmiana beneficjenta rzeczywistego zgłoszona do CRBR,
- przeniesienie siedziby, zwłaszcza za granicę,
- zmiana profilu działalności, wejście na nowe rynki,
- transakcje niezgodne z dotychczasowym profilem klienta, widoczne w dokumentach księgowych,
- trafienie na liście sankcyjnej albo zmiana statusu PEP klienta lub beneficjenta rzeczywistego,
- utrata statusu czynnego podatnika VAT lub wykreślenie z białej listy - to nie jest obowiązek z ustawy AML, ale sygnał, że w sytuacji klienta coś się zmieniło.
3. Źródła dobrane do klienta i ryzyka
Aktualizacji nie warto opierać wyłącznie na zgłoszeniach klientów. Zależnie od formy prawnej klienta i jego ryzyka źródłami są KRS albo CEIDG, rejestr REGON, Centralny Rejestr Beneficjentów Rzeczywistych, wykaz podatników VAT oraz listy sankcyjne. Ustalając beneficjenta rzeczywistego, biuro nie może polegać wyłącznie na danych z CRBR. Rozbieżność między informacjami o beneficjencie w CRBR a ustaleniami biura trzeba odnotować i wyjaśnić, a po jej potwierdzeniu przekazać organowi właściwemu w sprawach rejestru jako zweryfikowaną informację, wraz z uzasadnieniem i dokumentacją.
4. Kontakt z klientem
Po wykryciu zmiany biuro prosi klienta o aktualne informacje: nowe oświadczenie o beneficjencie rzeczywistym, dokumenty potwierdzające strukturę własności, dane nowych członków zarządu. Warto wyznaczyć termin odpowiedzi i zapisać, kiedy wysłano prośbę.
5. Decyzja i krótkie uzasadnienie
Po weryfikacji biuro decyduje, czy zmienić poziom ryzyka i zakres środków. W przypadkach wyższego ryzyka stosuje się wzmożone środki bezpieczeństwa finansowego. Decyzja „bez zmian” też powinna mieć jedno-dwa zdania uzasadnienia, bo to z nich kontroler odtworzy tok rozumowania.
6. Gdy klient nie współpracuje
Brak odpowiedzi klienta wymaga oceny, czy biuro mimo to może prawidłowo zastosować wymagane środki, na przykład na podstawie wiarygodnych i niezależnych źródeł. Jeżeli nie może zastosować któregoś ze środków bezpieczeństwa finansowego, ustawa nakazuje m.in. rozwiązać stosunki gospodarcze. Biuro ocenia też, czy ta sytuacja jest podstawą do zawiadomienia Generalnego Inspektora Informacji Finansowej.
7. Ślad w dokumentacji
Biuro dokumentuje zastosowane środki i na żądanie kontrolera wykazuje, że były odpowiednie do ryzyka. Niedopełnienie obowiązku dokumentowania jest odrębną podstawą kary, niezależną od samego niestosowania środków. Z wyroku NSA wynika, że dokument złożony po kontroli nie jest z tego powodu niewiarygodny, ale organ zbada, kiedy faktycznie powstał i dlaczego nie przedstawiono go wcześniej. Łatwiej uniknąć takiego sporu, gdy dokumentacja jest dostępna od ręki i da się wykazać, kiedy powstała.
Dlaczego warto zautomatyzować monitorowanie?
Ustawa AML nie wymaga żadnego konkretnego oprogramowania ani codziennego sprawdzania rejestrów. Wymaga, żeby dane były aktualne w stopniu odpowiednim do ryzyka i żeby biuro umiało to wykazać. W małym biurze rejestr w arkuszu i ręczne sprawdzanie rejestrów mogą wystarczyć. Im więcej klientów i źródeł do śledzenia, tym trudniej utrzymać ręczne przeglądy w terminach. Automatyzacja pomaga w trzech sprawach, które łączą się z lekcją z wyroku NSA:
- Krótszy czas reakcji. Narzędzie wykrywa zmianę w rejestrze wkrótce po jej publikacji, a nie przy rocznym przeglądzie. Skraca to okres, w którym biuro działa na nieaktualnych danych.
- Daty i ślad audytowy. Dobre narzędzie zapisuje, kiedy sprawdzono klienta, co znaleziono, kto obsłużył alert i jaką podjął decyzję. W sprawie rozpatrywanej przez NSA spór dotyczył właśnie dat i tego, kiedy powstały dokumenty.
- Dokumenty od ręki. Historia weryfikacji klienta jest dostępna w trakcie kontroli, bez szukania w archiwum.
Automatyzacja nie zastępuje oceny. Narzędzie sygnalizuje zmianę, ale to biuro decyduje, czy zmienić poziom ryzyka, zastosować wzmożone środki albo zakończyć współpracę. Więcej o tym, co dobrze poddaje się automatyzacji i jak wybrać narzędzie, piszemy w artykule Narzędzia IT wspierające compliance w biurze rachunkowym.
Przy wyborze narzędzia warto sprawdzić zakres monitorowanych źródeł, częstotliwość ich odczytu, sposób obsługi alertów i możliwość odtworzenia historii czynności. Przykładem jest SystemAML, którego współtwórcą jest autor artykułu. System monitoruje klientów biura m.in. w CEIDG, rejestrze REGON GUS, KRS, CRBR i na białej liście podatników VAT, wysyła alerty o zmianach i zapisuje ślad audytowy weryfikacji.
Od 10 lipca 2027 r. - AMLR
Unijne rozporządzenie AMLR utrzyma obowiązek bieżącego monitorowania i doprecyzuje go:
- maksymalny odstęp między aktualizacjami informacji o kliencie wyniesie rok dla klientów o podwyższonym ryzyku, wobec których stosuje się wzmożone środki, i pięć lat dla pozostałych - to górna granica, a nie zgoda na ignorowanie zmian,
- niezależnie od tego biuro dokona przeglądu i w razie potrzeby aktualizacji, gdy zmienią się istotne okoliczności dotyczące klienta, gdy dowie się o istotnym fakcie dotyczącym klienta albo gdy w danym roku ma prawny obowiązek skontaktować się z klientem w celu sprawdzenia istotnych informacji o beneficjentach rzeczywistych lub spełnienia wymogów dyrektywy 2011/16/UE.
Więcej o zmianach: AMLR od 10 lipca 2027 r. - co zmieni się w biurach rachunkowych.
Podsumowanie
Autor artykułu jest współtwórcą SystemAML.pl - narzędzia wspierającego biura rachunkowe w realizacji obowiązków AML, w tym w bieżącym monitorowaniu klientów.
Stan prawny na 13 października 2026 r.
Najczęściej zadawane pytania
Czy wystarczy ustalić beneficjenta rzeczywistego klienta raz, przy podpisaniu umowy?
Nie. Przy nawiązaniu współpracy biuro identyfikuje beneficjenta rzeczywistego i weryfikuje jego tożsamość, ale na tym obowiązki się nie kończą. Ustawa AML wymaga bieżącego monitorowania stosunków gospodarczych, w tym zapewnienia, że dokumenty, dane i informacje o kliencie są na bieżąco aktualizowane. Wobec obecnych klientów biuro stosuje środki bezpieczeństwa finansowego również wtedy, gdy zmieniły się dane klienta albo beneficjenta rzeczywistego lub okoliczności współpracy.
Czy wyrok NSA z 10 września 2026 r. zwalnia z bieżącego monitorowania?
Nie. NSA uznał, że obowiązek identyfikacji beneficjenta rzeczywistego powstaje w momentach wskazanych w ustawie, przede wszystkim przy nawiązaniu współpracy, a samo trwanie relacji z klientem nie zmienia pierwotnego zaniechania w naruszenie ciągłe. W tym samym uzasadnieniu sąd odróżnił ten obowiązek od bieżącego monitorowania, które z natury rozciąga się w czasie. Wyrok dotyczył kary dla banku i nie rozstrzygał, jak oceniać zaniechanie monitorowania.
Co zrobić, gdy klient nie poinformował biura o zmianie wspólników?
Biuro nie powinno czekać na informację od klienta. Gdy zmianę wykryje w KRS, CRBR albo innym źródle, sprawdza, czy wpływa ona na ustalenia dotyczące beneficjenta rzeczywistego, prosi klienta o aktualne dane lub oświadczenie, aktualizuje kartotekę i ocenę ryzyka oraz zapisuje, kiedy i z jakiego źródła dowiedziało się o zmianie. Jeżeli beneficjent się zmienił, biuro go identyfikuje i weryfikuje jego tożsamość. Rozbieżność między CRBR a ustaleniami biura trzeba odnotować i wyjaśnić, a po potwierdzeniu przekazać organowi właściwemu w sprawach rejestru wraz z uzasadnieniem i dokumentacją.
Jak często aktualizować dane klienta biura rachunkowego?
Obecna ustawa AML wymaga aktualizacji na bieżąco, w zakresie i z intensywnością zależnymi od ryzyka, ale nie wyznacza ogólnego maksymalnego odstępu między przeglądami. Od 10 lipca 2027 r. AMLR wprowadza maksymalne odstępy między aktualizacjami: rok dla klientów o podwyższonym ryzyku, wobec których stosuje się wzmożone środki, i pięć lat dla pozostałych. Niezależnie od terminu przegląd jest potrzebny po zmianie istotnych okoliczności dotyczących klienta albo po uzyskaniu istotnej informacji.
Czy wyrok w sprawie banku dotyczy też biur rachunkowych?
Przepisy o środkach bezpieczeństwa finansowego, które interpretował NSA, są wspólne dla wszystkich instytucji obowiązanych, w tym biur rachunkowych. Różnią się natomiast maksymalne kary: dla biura rachunkowego kara pieniężna może wynieść do dwukrotności kwoty korzyści osiągniętej lub straty unikniętej w wyniku naruszenia, a gdy nie da się ich ustalić, do równowartości 1 000 000 euro. Pułapy przewidziane dla banków nie mają tu zastosowania. Kontrolę przestrzegania przepisów AML w biurach rachunkowych sprawuje przede wszystkim Generalny Inspektor Informacji Finansowej.
Źródła i podstawy prawne
Pokaż źródła (8)Ukryj źródła
- Ustawa z dnia 1 marca 2018 r. o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu (t.j. Dz.U. z 2025 r. poz. 644 ze zm.) - art. 2 ust. 1 pkt 17, art. 33-35, 37 ust. 3, 41, 43, 61a, 130, 147, 150
- Ustawa z dnia 1 marca 2018 r. o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu (Dz.U. z 2018 r. poz. 723) - tekst pierwotny, art. 34 ust. 1 pkt 4 i art. 35 ust. 2
- Wyrok NSA z dnia 10 września 2026 r., II GSK 1244/23 (CBOSA)
- Ustawa z dnia 30 marca 2021 r. o zmianie ustawy o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu oraz niektórych innych ustaw (Dz.U. z 2021 r. poz. 815) - art. 1 pkt 11 lit. b
- Ustawa z dnia 14 czerwca 1960 r. - Kodeks postępowania administracyjnego (t.j. Dz.U. z 2025 r. poz. 1691) - art. 189g § 1 i art. 189h
- Wyroki NSA z dnia 26 listopada 2021 r., II GSK 2168/21, i z dnia 25 kwietnia 2025 r., II GSK 1777/24 (CBOSA)
- K. Gałęzowska, komentarz do art. 34 i 35 [w:] M. Nowakowski (red.), Przeciwdziałanie praniu pieniędzy oraz finansowaniu terroryzmu. Komentarz, Warszawa 2023 (stan prawny na 1 stycznia 2023 r.)
- Rozporządzenie (UE) 2024/1624 (AMLR) - art. 26 ust. 1-3 i art. 90